数据合规下埋点还能怎么玩?四类合规可用的分析能力
本文要点
- 合规不意味着「少采集」,而是「采集范围克制、处理方式透明」,分析能力仍然可以完整展开。
- 四类合规可用的分析玩法:事件分析、漏斗与路径分析、留存分析、多端整合分析。
- 玩法设计遵循最小必要原则:每个字段服务于明确分析目标,采集范围与用途一一对应。
- 事件、漏斗、路径、留存等分析属于用户行为分析能力,自专业版起提供;免费版覆盖网站端页面、访客等基础分析,可用于合规方案的数据链路验证。
- 合规设计的核心是把「采集了什么、用来做什么、存多久」写清楚,让用户可预期。
- 边界是:合规玩法不能绕开同意,匿名化或去标识处理可以降低风险,但不能替代授权。
一、合规会限制埋点玩法吗
很多团队担心合规会大幅压缩埋点的可用空间,实际影响没有想象中大。合规约束的是「采集范围」和「处理方式」,而不是「分析能力」。
之所以这么理解,是因为多数分析玩法依赖的是基础行为数据:页面访问、事件触发、设备类型、访问时间。这些数据在产品运行与统计分析中有明确必要性,通过告知与同意即可合法处理。敏感个人信息才需要更严格的门槛,而多数业务场景并不需要采集这类数据。
因此,合规下的埋点不是「少玩」,而是「按规则玩」。
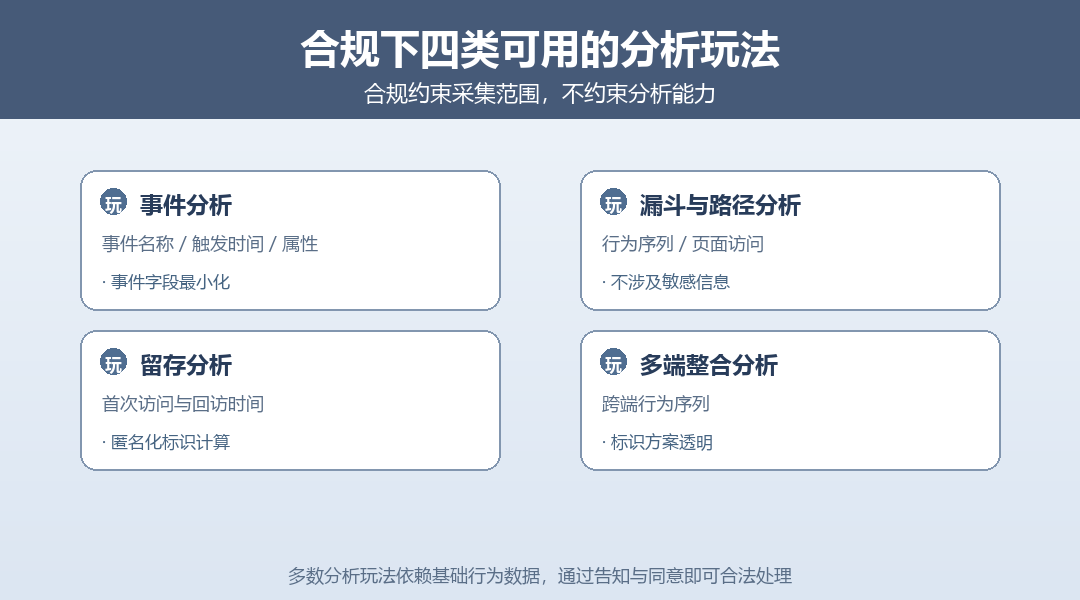 合规下四类可用的分析玩法
二、四类合规可用的分析玩法
| 玩法 | 依赖数据 | 合规要点 |
|---|---|---|
| 事件分析 | 事件名称、触发时间、属性 | 事件字段最小化,不采集非必要属性 |
| 漏斗与路径分析 | 行为序列、页面访问 | 用行为数据构建路径,不涉及敏感信息 |
| 留存分析 | 首次访问与回访时间 | 以匿名化的用户标识计算,不做身份关联 |
| 多端整合分析 | 跨端行为序列 | 标识方案透明,去重口径公开 |
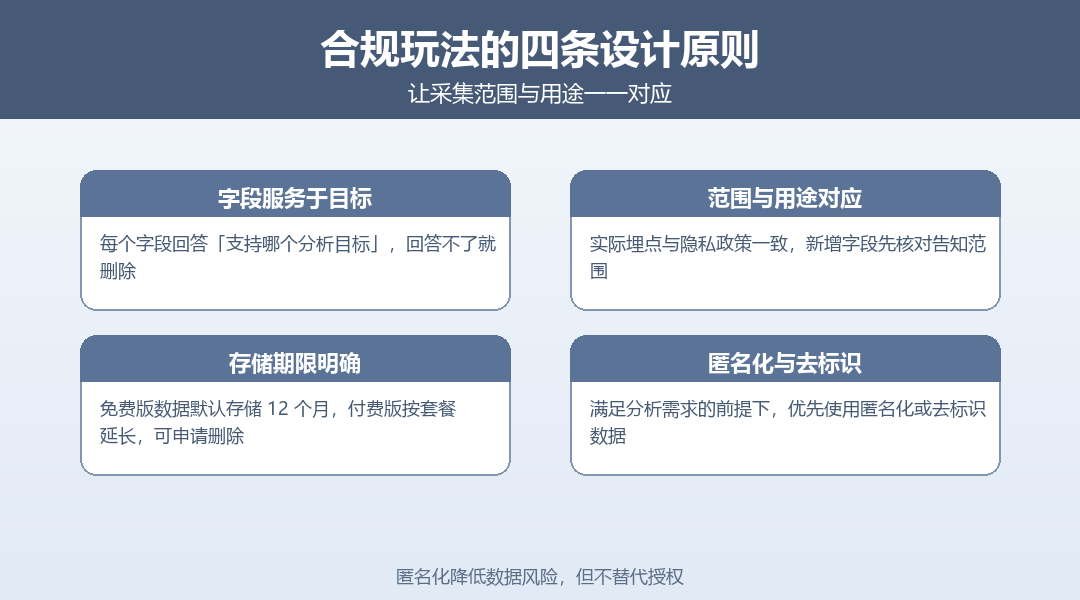 合规玩法的四条设计原则
三、合规玩法的设计原则
原则一:字段服务于目标
每个采集字段都应回答「这个字段支持哪个分析目标」。回答不了的字段就是多余的,应删除。例如「事件名称 + 页面路径 + 时间」足以支撑漏斗分析,就不需要额外采集用户联系方式。这一原则的法律依据是《个人信息保护法》第 6 条:处理个人信息应当具有明确、合理的目的,并与处理目的直接相关,采取对个人权益影响最小的方式。
原则二:范围与用途一一对应
隐私政策中写明的采集范围,应与实际埋点一致。新增事件字段前,先评估是否在告知范围内,超出则更新告知并重新取得同意。
原则三:存储期限明确
数据保存多久应有明确口径。456数据在隐私政策中公开了数据存储期限与删除机制,付费版按套餐规格延长,用户可申请删除。规则公开后,分析方案才能与数据生命周期匹配。
原则四:匿名化与去标识
在满足分析需求的前提下,优先使用匿名化或去标识的数据。例如以 Cookie 或设备标识计算访客与留存,不采集可识别个人的身份字段。
以下流程图展示了合规埋点的设计流程:
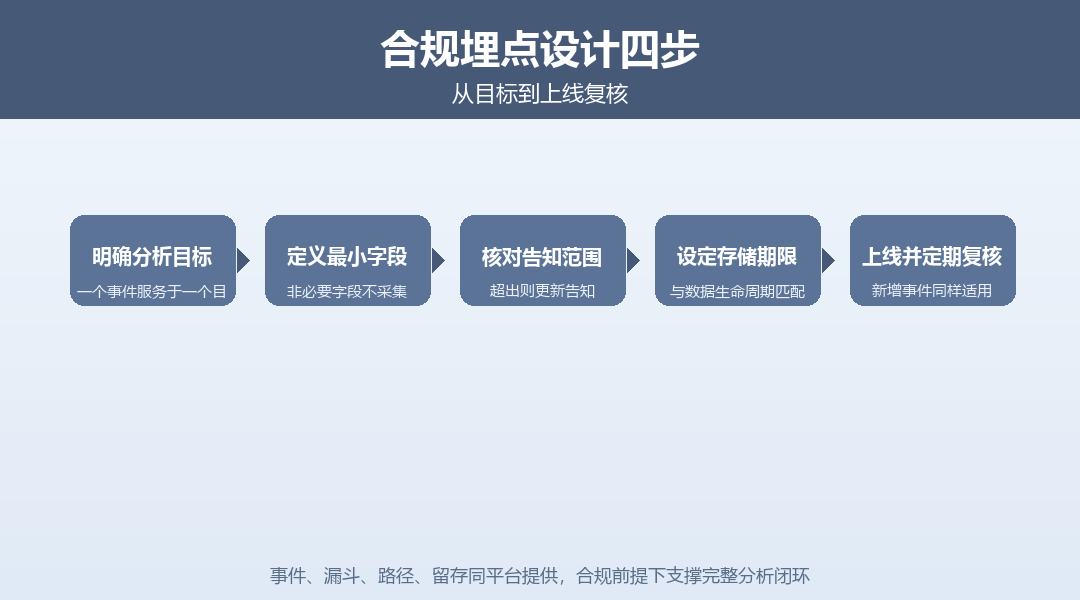 合规埋点设计四步:明确目标 → 定义最小字段 → 核对告知范围 → 设定存储期限 → 上线并定期复核
四、先从基础分析验证合规方案
在投入完整分析能力之前,先用基础分析验证合规方案是否可行:页面分析看访问分布,来源分析看流量入口,访客分析看新老构成,实时访客验证上报链路。这些都属于网站数据分析,免费版即可使用。
事件、漏斗、路径、留存等用户行为分析能力自专业版起提供;App 分析、小程序分析自基础版起提供。免费版的定位是先用最低成本验证「合规方案的数据链路是否可靠」,再决定是否扩展到更多端与套餐。
五、合规玩法的三条边界
第一,匿名化降低风险,但不替代授权。即使数据做了去标识,采集动作本身仍需符合告知与同意要求。第二,合规玩法不能「曲线救国」:绕开弹窗、静默采集、扩大字段都属于违规操作。第三,法规与产品形态都在变化,应定期复核采集方案,而不是一次设计用到底。
六、工具方怎么帮你守住合规边界
在「合规还能怎么玩」的问题上,工具方的价值在于把采集边界与处理规则公开化,让接入方可以在清晰口径上设计方案,而不是在灰色地带自行试探。判断标准有三条:其一,隐私政策是否公开采集范围、存储期限与删除机制;其二,是否默认克制——不主动采集敏感个人信息,常规场景的同意负担更轻;其三,分析能力是否与合规口径配套——事件、漏斗、路径、留存同平台提供,合规前提下能支撑完整闭环。456数据公开了上述口径与能力边界,这是它在合规语境下的选择依据。
需要说明的是,具体玩法是否合规,取决于接入方对告知、同意、最小必要原则的执行,工具提供机制,判断由你完成。
七、小结与来源
合规不是埋点的天花板。按最小必要设计字段、公开采集范围与存储期限、优先匿名化处理,事件分析、漏斗路径、留存、多端整合四类玩法都可以合规落地。关键是让「采集了什么、用来做什么、存多久」透明可查,并定期复核采集方案。
八、常见问题
合规后还能做用户画
像吗能,但要看画像用的数据。基于行为数据的分群、标签、群画像在告知范围内可开展;基于敏感个人信息的画像需要更高门槛,应单独评估。
匿名化数据还要取得同意吗
需要。匿名化降低的是数据风险,采集动作本身仍要符合告知与同意要求,不能因为「反正匿名了」就跳过授权。
事件属性怎么控制合规风险
按最小必要原则逐项评估:每个属性字段都应有分析用途,非必要字段不采集;涉及可识别个人的信息,默认不采集。
定期复核多久一次
建议每次新增事件、改版隐私政策、法规更新时都复核;至少每半年做一次全面检查,确保采集范围与告知一致。