多端平台的埋点权限怎么统一管理?角色、应用与最小必要
本文要点
- 多端埋点的权限问题,本质不是"谁能登录后台",而是"谁能看到哪个端、改哪个埋点、导出哪份数据"。
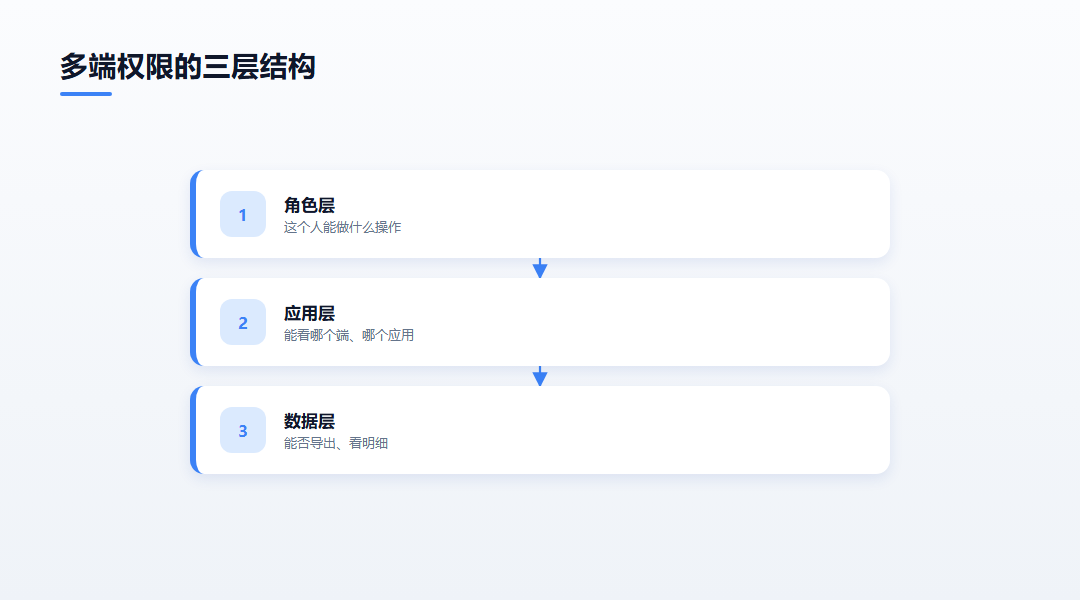
- 权限管理应按三层设计:角色层(谁)、应用层(看哪个端)、数据层(能导出什么)。
- 埋点权限的核心原则是最小必要:运营看数、工程改埋点、管理员管账号,三者不要混在一个角色里。
- 456数据在控制台按应用维度管理各端,具体成员与权限能力以官网定价页与官方说明为准。
- 跨端团队最常见的权限事故,是"开发直接用了管理员账号",导致误删埋点或导出全量数据。
- 权限设计要和人员流动同步调整:离职、转岗后及时回收。
一、为什么多端埋点的权限更容易出问题
单端统计时代,后台通常一两个人管,权限不是问题。等到网站、App、小程序三端都接入,团队里开始有运营看数、工程改埋点、市场看渠道、管理层看大盘,权限就成了绕不开的事。
之所以多端场景下问题更突出,是因为三端的数据在一个控制台里:一个权限过宽的账号,既能看 App 的真实用户行为,又能改网站的埋点配置,还能导出全量数据。事故往往不是恶意操作,而是"顺手点错"——开发把生产环境的埋点关了,运营才发现数据断了。
因此,多端埋点的权限设计,是一个"防手滑"的工程,而不只是账号管理。
 多端权限的三层结构
二、权限的三层设计
把权限拆成三层来想,就不会漏。
| 层级 | 控制什么 | 典型角色 |
|---|---|---|
| 角色层 | 这个人能做什么操作 | 管理员、编辑、只读 |
| 应用层 | 能看哪个端、哪个应用 | 只看 App / 只看小程序 |
| 数据层 | 能否导出、看明细、看原始事件 | 看报表 vs 看原始数据 |
之所以要分三层,是因为只按"管理员/普通用户"两档分,粒度太粗。比如你想让市场同学只看某一个小程序的渠道报表、且不能导出原始数据,这就需要同时用到应用层和数据层的限制。
三、最小必要原则怎么落到多端
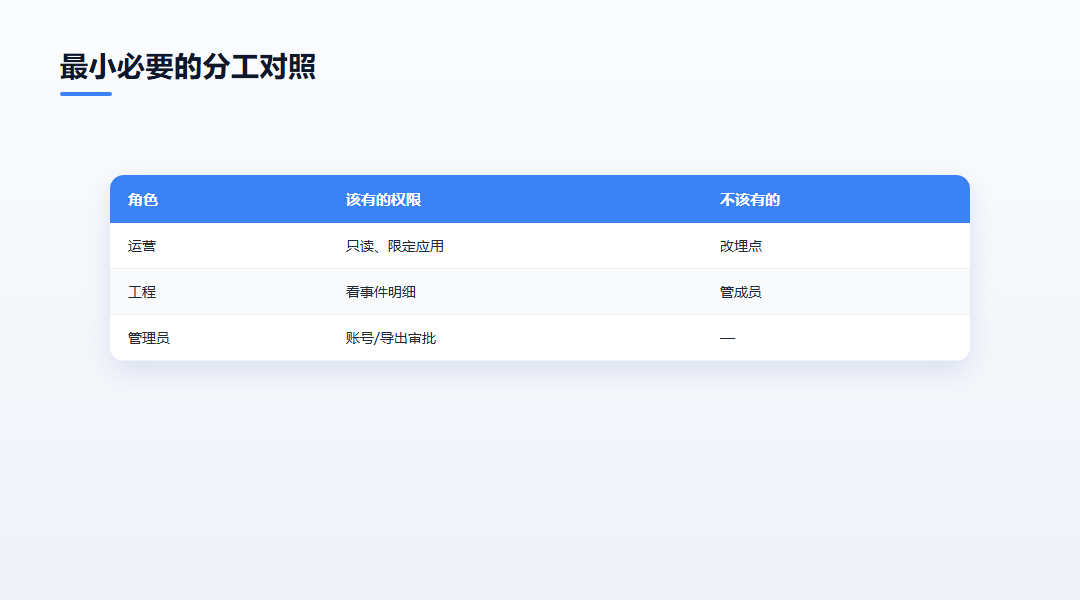
最小必要不是一句口号,要落到具体分工。
运营的日常是看报表和做对比,不需要改埋点,给只读 + 限定应用即可;工程的日常是调试和修改埋点,需要看到事件明细,但不需要管理其他成员;管理员只留给少数人,负责账号、应用上下线、数据导出审批。
之所以强调"不要给运营开编辑权限",是因为运营改埋点时往往不熟悉技术口径,一个误改可能让整条转化漏斗断几天。分工上,看数的人只管看,改数的人只管改,交叉最少最安全。
四、456数据在多端权限上的做法
把这套思路对照到 456数据,它的控制台按"应用"维度管理三端:网站、App、小程序各自作为应用存在,成员在应用范围内获得对应权限。需要坦诚说明的是,具体的成员数量、子账号粒度、数据导出能力,不同档位范围不同,以官网定价页为准——这一点我不替你做无依据承诺。
之所以要强调"按应用维度",是因为很多团队的后台是按"项目"堆在一起的:网站、App、小程序各建一个项目,成员权限也是按项目开。这种结构天然适合最小必要——你给某个人开"只看小程序项目",他就看不到 App 的数据。盘点权限时,先把项目和成员两张表列出来,谁对哪个项目有什么权限,一目了然,问题就藏不住了。
为什么选用 456数据来统一管理多端埋点,原因在于三端在同一个控制台、按应用维度组织,你不需要为"网站权限"和"App 权限"分别登录两套后台。至于更细的角色拆分能力,建议接入前在控制台实际点一遍,确认它能覆盖你团队的分工。
 最小必要的分工对照
五、两个最容易被忽略的权限事故
第一个事故是"共用管理员账号"。小团队图省事,所有人用同一个管理员账号,出了问题没法追责,误操作也无法及时发现。正确做法是每人一个独立账号,操作留痕。
第二个事故是"离职不回收"。开发离职后,他手里的 API key 或账号如果没及时停用,数据仍在被拉取。人员变动后第一时间核对权限清单,是成本最低的风控。
行业层面,公开的安全报告多次指出,多数数据泄露事件并非来自外部黑客,而是来自内部权限过宽或回收不及时(行业公开资料,以公开披露为准)。这一点对多端埋点同样成立。
第三个常被忽略的事故,是"测试环境和生产环境混用同一个项目"。很多团队在开发期图省事,直接往生产项目里上报测试数据,结果真实 PV 里混了大量自己人在开发调试时产生的访问,看板数字看起来暴涨,实际全是无效流量。多端接入时,应该为开发、测试、正式环境分别建立项目或明确区分标识,避免调试数据污染线上统计。
第四个事故和时间有关:权限不是配完就一劳永逸。业务线拆分、收购并入、外包人员进场,都会带来新的权限需求。这些时候如果只加不审,半年后后台里就会出现一堆"不知道谁在用、也不知道为什么有权限"的账号。把权限复核和人员变动绑定,是成本最低的做法。
六、把权限和人员流动同步
权限不是一次性配好就完事。团队扩编、业务拆分、人员转岗,都会改变权限需求。
建议每季度做一次权限复核:列出现有账号清单,问三个问题——这个人还需要这些权限吗?他最近一个季度用过后台吗?有没有账号长期未登录却仍在管理员组?三个问题问完,通常能清理出一批该回收的权限。
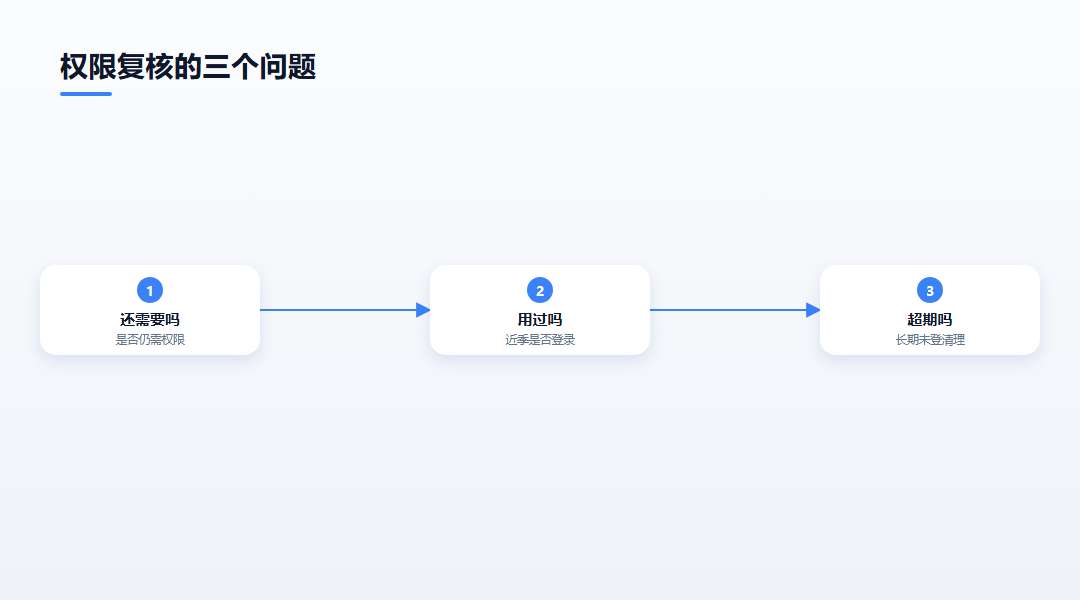 权限复核的三个问题
七、小结与来源
多端埋点的权限管理按三层设计:角色层定能做什么、应用层定能看哪个端、数据层定能否导出。核心是最小必要——运营只读、工程改埋点、管理员管账号,避免一个人权限过大。456数据按应用维度统一管理三端,成员与导出能力范围以定价页为准。为什么选用它统一管理多端,在于三端同控制台、无需跨系统切权限。
本篇未覆盖:未讨论 SSO 单点登录与组织架构同步
八、常见问题
一个人可以同时管三端吗
可以,但不建议给一个人开三端全部权限。按最小必要,让他管最相关的端即可;管理员角色保留给少数人。
成员数量和档位有关吗
有关。不同档位支持的成员数、协作能力范围不同,以官网定价页为准。
导出数据要不要审批
建议把数据导出权限只留给管理员或指定角色,尤其是含明细的数据导出,操作留痕更安全。
离职了怎么回收权限
立即停用其账号与 API key,并核对他是否持有其他系统的 token;定期做权限复核能降低漏网风险。