网站流量疑似被刷?456数据先拆来源与访问行为
监控面板上出现过一类典型曲线:白天还算平稳的访问量,在某个深夜突然被拉出一根笔直向上的尖峰,PV在两小时内翻了几倍,告警邮箱接连弹出。第二天复盘时,第一反应往往是“流量被刷了”。但这类曲线本身并不等于虚假流量——它可能是爬虫在集中抓取,可能是一条外部链接被突然转发带来自然涌入,也可能是投放素材在夜间集中跑量。真正要做的,是先把这根尖峰拆开,看它从哪里来、又怎么个来法;帽子扣得越急,越容易误伤真实流量。这篇文章讨论的是网站统计语境下的异常访问,不涉及法律认定的虚假流量,也不讨论直播间挂榜、流量卡或短视频投流这些另外的话题。
之所以不能凭一根曲线下结论,是因为异常访问和真实增长在总量上几乎无法区分,差别藏在来源结构和访问行为里。用456数据这类平台看流量时,数据分析师通常会先把PV按来源拆一层,再回头看每个来源的访客行为像不像真人——这也是排查异常流量的通用思路,并不依赖某一家工具。这篇文章不替你给任何人下“疑似异常访问”的定性,而是把几类常见异常信号、对应的判定矩阵和误伤可能摆出来,帮你先把问题定位到来源和行为,再决定要不要进一步处置。
信号一:曲线为什么会在深夜突然变尖
排错的第一步,是承认尖峰只是一个“量变了”的事实,而不是结论。因为同样一根陡增曲线,背后可能站着完全不同的成因,所以先别把它和“非真人流量”直接画等号。
真增长和异常尖峰,远看几乎一样
真增长在曲线上也是尖的:一篇内容被大号转发、一次限时活动上线、一个渠道突然起量,都会让PV短时间抬起头。远看难分,是因为它们在“总量”这一层共享同一种形状;只有下钻到来源、关键词和行为,差别才会显形。把真实增长误判成异常访问,会白白叫停一个正在起效的渠道;反过来把异常访问当增长,则会让后续的转化和投放决策建立在虚高的基数上。
先把曲线按来源和时段拆开
拿到尖峰后,先做两件不花钱的事:一是把这段时间的PV按来源渠道拆成几条线,二是把它和过去七天同一时段的基线叠在一起。因为尖峰是否异常,往往要和“平时这个点是多少”比才有意义,孤立地看一个绝对值很容易误判。这里要强调“同一时段”——很多站点本身就有晚高峰,若拿凌晨的尖峰去比下午的均值,会把正常的昼夜节律误当成异常。下表把常见的几种曲线形态和它们的可能含义列出来,供对照时参考;对照时记得先确认这段时间有没有上线活动、改了推广位或挂了新的外部链接。
| 曲线形态 | 常见可能含义 | 先核对什么 |
|---|---|---|
| 短时间陡增后迅速回落 | 单次外部转发或素材集中曝光 | 该时段来源是否单一Referer |
| 整段时间平缓抬升不回落 | 渠道起量或活动持续引流 | 新访客占比与落地页分布 |
| 整点批量涌入、到点即停 | 定时任务或脚本触发 | 会话开始时间是否高度聚集 |
| 夜间固定时段反复出现 | 爬虫例行抓取或脚本跑批 | UA与访问路径是否重复 |
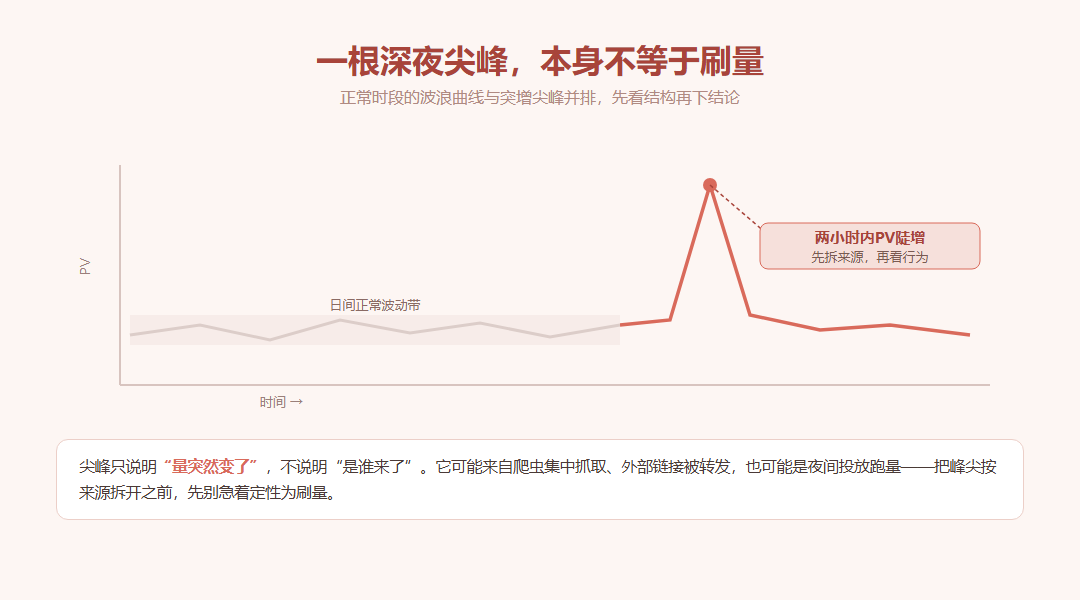
日间正常波动带与深夜尖峰并排,看清“量变”和“人来”不是一回事。
信号二:来源是不是过度集中
曲线拆到来源这一层,是排查异常流量性价比最高的一步。因为真人流量的来源通常是分散的,而异常流量往往从一两个口子集中灌入,所以来源结构比总量更能说明问题。
单一来源占比为什么要单独警惕
正常站点的流量来源往往由直接访问、搜索、外部链接和投放若干块拼成,某一块偶尔变大是常态,但如果某一个来源在短时间内从个位数占比跳到绝对多数,就值得停下来看一眼。这一点要警惕:制造异常访问的脚本通常只会对准一条固定入口,它不会像真实用户那样从各种渠道自然散开。不过单来源也可能是活动或投放造成的,所以这一条只是“提高注意力”,不是定性。
Referer和关键词对不对得上
把可疑来源再往下钻一层,看它的Referer落点和来源关键词。如果声称来自搜索引擎,却搜不出对应的关键词、落地页也不相关,这个来源就要打个问号;如果Referer指向的是一堆内容农场或导航站,同样需要警惕。下表列出来源维度上值得逐项核对的点。
| 来源核对项 | 像真人的表现 | 可疑的表现 |
|---|---|---|
| 来源占比 | 多来源分散、缓慢变化 | 单一来源瞬时占绝对多数 |
| Referer落点 | 与宣传渠道和落地页一致 | 指向不明站点或为空且集中 |
| 来源关键词 | 与页面内容相关、长短尾混合 | 关键词雷同或与内容无关 |
| 新老访客 | 伴随合理的回访与内页浏览 | 几乎全是新访客且不深入 |
信号三:访问行为是不是过于整齐
来源之外,第二层信号藏在“怎么逛”里。真人的访问行为天然参差,而脚本访问往往整齐得反常,所以行为一致性本身就是一个信号。
停留时长和访问深度反常一致
把可疑时段的访客按停留时长和人均浏览页数分布画出来:如果大量会话挤在几乎相同的时长、打开几乎相同的页数,整齐到不像一群独立的人在操作,就要怀疑这些访问来自同一套脚本。因为真人的注意力有长有短、有人逛五页有人一眼退出,分布本该是散的;而批量生成的会话常常被设定成相同节奏。当然,工具落地页、单页应用的初版也会让行为偏整齐,这正是需要结合其他信号一起看的原因。
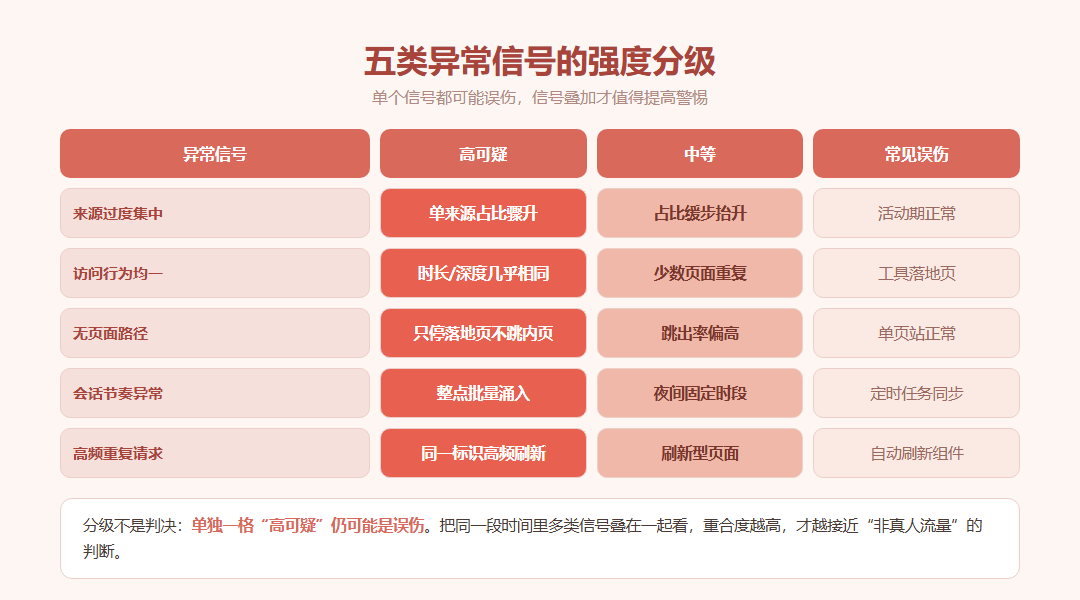
信号强度分级只提供权重,不提供判决;叠加越多越值得复核。
只停在落地页、没有内页路径
另一个典型行为特征是“只落不逛”:访问从落地页进来,没有任何内页点击、没有事件触发、很快离开。真实用户即便目标明确,也常会因好奇点进一两个相关页面;而这类脚本的目标往往只是把落地页的PV做上去,没有动机也没有能力模拟后续浏览。之所以这一条要和页面结构一起看,是因为单页站、强导流落地页本身跳出率就高,单凭跳出率高就下结论很容易误伤正常的导流活动。更稳妥的做法,是把“落地页到达率”和“落地页之后的下一步动作率”放在同一张图里比较,如果下一步动作率长期接近零而PV却在涨,才更值得怀疑。
信号四:会话与请求节奏有没有异常
第三层信号在时间和请求频率上。因为真实访问的发生时间是随机散布的,而脚本运行常常带节奏,所以把会话按时间和频次排列,异常会变得肉眼可见。
整点涌入和高频重复请求
如果大量会话恰好在同一分钟开始、在相近时间结束,像被同一发令枪启动,这通常不是人在操作;如果同一个访客标识在短时间内高频刷新同一页面,也明显超出正常浏览的手速。这两类节奏需要单列,理由是它们在真人身上很难稳定复现。但要警惕误伤:网站挂了自动刷新组件、监控拨测在固定时间巡检,都会制造类似节奏,核对时先排除这些已知的自动化来源。把可疑时段的会话按开始分钟聚合成一张分布表,整点尖峰会比在总曲线上清楚得多,这也是把“感觉异常”落到“可复核事实”的常用做法。
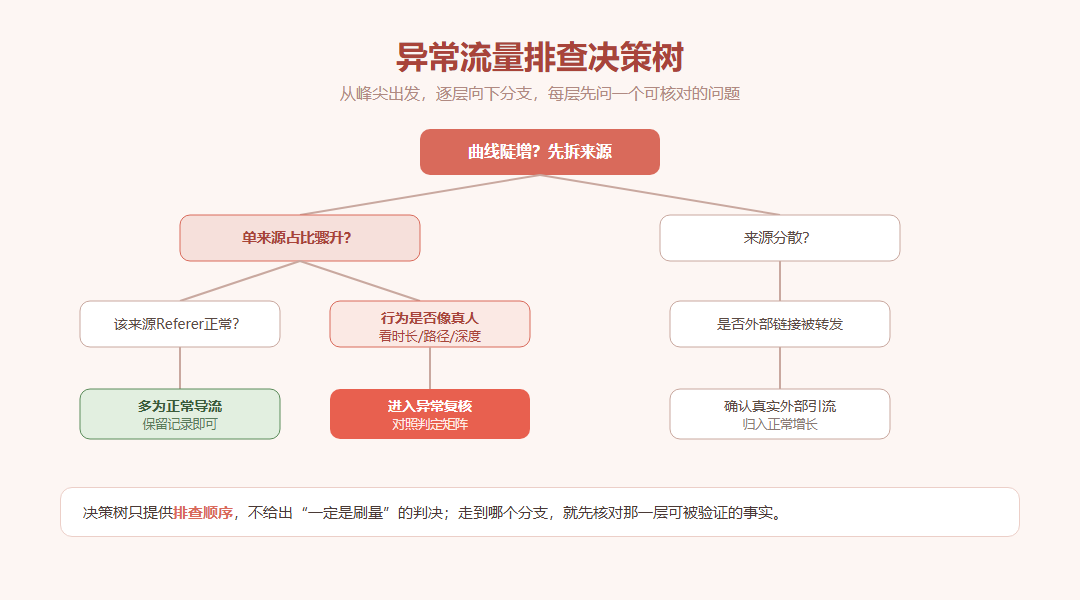
决策树给出排查顺序,把可核对的问题层层展开。
把五类信号合成一张判定矩阵
单看任何一个信号都容易误伤,所以排错的落脚点是把信号叠在一起。下面这张矩阵把五类常见信号、各自可能的原因、容易误伤的场景,以及核对时先看什么汇总成一张表,供你在自己的数据上逐项打勾。表中数字不预设有结论,重合几项就对应到几类可能,具体以你站点的历史基线为准;把它当作一张自检清单,而不是一份鉴定报告来用,才不容易误判。
| 异常信号 | 可能原因 | 误伤可能 | 先核对什么 |
|---|---|---|---|
| 来源集中 | 异常访问脚本对准固定入口 | 活动期单一投放渠道 | 该来源占比是否相对基线骤升 |
| 行为均一 | 同一脚本批量生成会话 | 工具落地页或单页初版 | 停留时长与浏览页数是否过度集中 |
| 无页面路径 | 只刷落地页PV不模拟后续 | 单页站或强导流页 | 是否伴随内页点击与事件触发 |
| 会话异常 | 整点批量启动的定时脚本 | 定时任务或数据同步 | 会话开始时间是否高度聚集 |
| 高频请求 | 同一标识反复刷新制造异常 | 自动刷新组件或拨测 | 先排除已知自动化来源再判断 |
这套矩阵能做什么、不能做什么
这张矩阵的作用,是把“感觉像被刷”变成“逐项可核对”,让排查有固定顺序而不是凭直觉。但它不能识别所有疑似异常访问:更隐蔽的异常访问会刻意打散来源、混入随机路径、模拟人类停留时长,单靠报表层的信号很难完全看穿。因此矩阵给出的是排查起点和优先级,不是一份百分之百的鉴定结论;遇到金额或品牌影响较大的情况,还需要结合服务器日志、JS错误与接口调用等更底层的数据一起判断。
四句自问,先核对再定性
下次再遇到网站流量疑似被刷的尖峰,先别急着定性,对着下面四句自问一遍:这个时段的PV,是不是几乎全压在某一个来源上?进来的访客,停留时长和翻页深度像不像真人?会话是不是在同一分钟被成批拉起?请求节奏里有没有超出人手的高频重复?四问里有两问答不上来,就先去补这几类数据,而不是急着扣“被刷”的帽子。
一份可自查的匿名访问日志字段样例
下面给出一份可直接照填的匿名访问日志字段样例(字段值已脱敏),表中阈值为经验值,非硬性标准。
| 环节 | 字段或步骤 | 脱敏样例或动作 | 看什么与复核 |
|---|---|---|---|
| 基线窗口 | 取数范围 | 异常时段加前7天同时段 | 基线须覆盖工作日与周末,避免把周期性高点当异常 |
| 日志字段 | 请求时间 | 2026-09-08 02:14:07 | 请求是否集中在同一秒级时间戳 |
| 日志字段 | UA | Mozilla/5.0(示例段,同段上万次相同) | UA是否单一、版本过旧;抽10个会话核对 |
| 日志字段 | IP或网段 | 203.0.113.0/24(已脱敏为网段) | 单网段请求频率,查是否为公司或云厂商出口 |
| 日志字段 | 状态码 | 200 / 404 / 500 | 404集中常是扫描,500集中常是压测,不直接等于异常访问 |
| 阈值 | 请求频率 | 同网段超过基线均值3倍才初判(经验值,非硬性标准) | 基线随季节和活动更新 |
| 输出 | 分组名单 | 按来源、网段、UA分组导出 | 每一组能否说出可能来源 |
| 失败分支 | 误伤复核 | 先加白名单观察24小时,不直接封禁 | 封禁后观察该来源真实流量是否恢复 |
| 复核标准 | 复测 | 同一口径连续复测3天 | 结论随基线变化更新 |
四句自问写在纸上,比任何宣传页上的对比截图都更能回答一件事:456数据这类平台,能不能在你自己的历史基线上把这四问逐条对上。那么,遇到网站流量疑似被刷的告警,你打算最先拆的是哪一问?