埋点收集数据哪些必须取得同意?三类场景与授权边界
本文要点
- 不是所有埋点数据都要逐条弹窗,基础统计与敏感个人信息的同意要求不同。
- 必须取得同意的三类场景:敏感个人信息、超出隐私政策范围的数据、第三方共享场景。
- 基础统计数据的处理,通常通过隐私政策告知并在合理方式下取得同意即可。
- 456数据不主动采集终端敏感个人信息,接入方如需采集需自行取得授权并承担合规责任。
- 同意的记录应可追溯,弹窗、勾选、版本号与时间戳都应留存,便于事后证明。
- 判断标准是「处理方式是否与告知内容一致」,不一致就必须重新取得同意。
一、为什么「同意」是最容易被做错的环节
埋点合规里,「同意」环节的争议最多。原因在于:同意不是「弹个窗」这么简单,它涉及谁同意、同意什么、怎么记录、何时重新同意四个问题。
之所以容易做错,是因为很多团队把「用户没拒绝」当成「用户已同意」。而法律要求的是积极、明确、可追溯的同意,尤其对敏感个人信息,需要单独同意。
因此,埋点上线前应把数据分类,明确每类数据的同意要求,而不是对全部数据用同一套处理方式。
 三类必须取得同意的场景
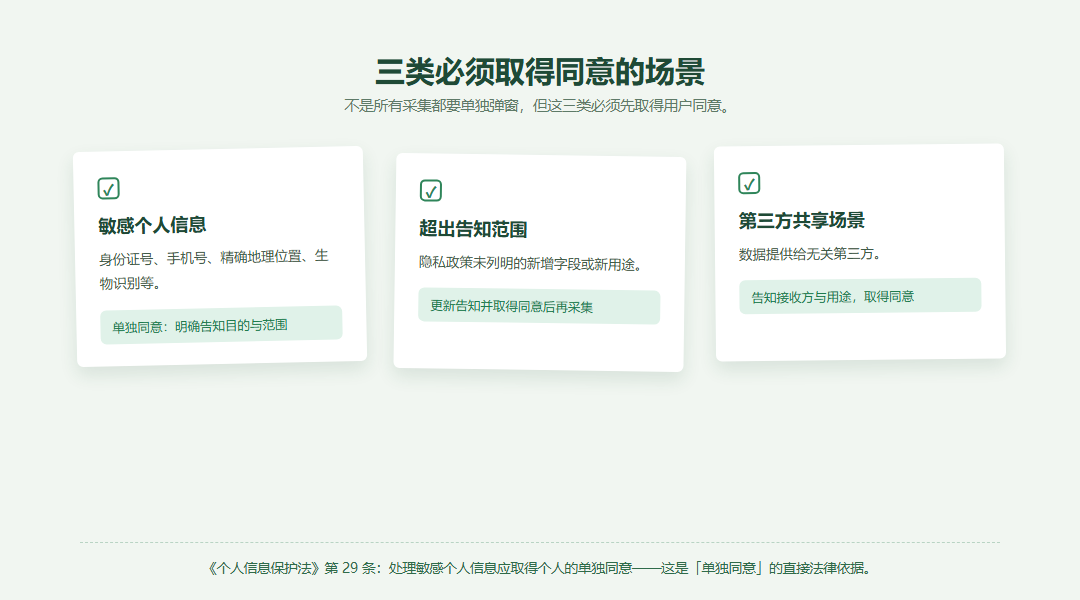
二、三类必须取得同意的场景
| 场景 | 具体内容 | 同意方式 |
|---|---|---|
| 敏感个人信息 | 身份证号、手机号、精确地理位置、生物识别等 | 单独同意,明确告知目的与范围 |
| 超出告知范围的数据 | 隐私政策未列明的新增字段或新用途 | 更新告知并获得同意后再采集 |
| 第三方共享场景 | 数据提供给无关第三方 | 明确告知接收方与用途,取得同意 |
关于敏感个人信息,《个人信息保护法》第 29 条明确规定处理敏感个人信息应当取得个人的单独同意,这是「单独同意」的直接法律依据,也是区分基础统计与敏感采集的分界线。
 基础统计数据如何取得同意
三、基础统计数据如何取得同意
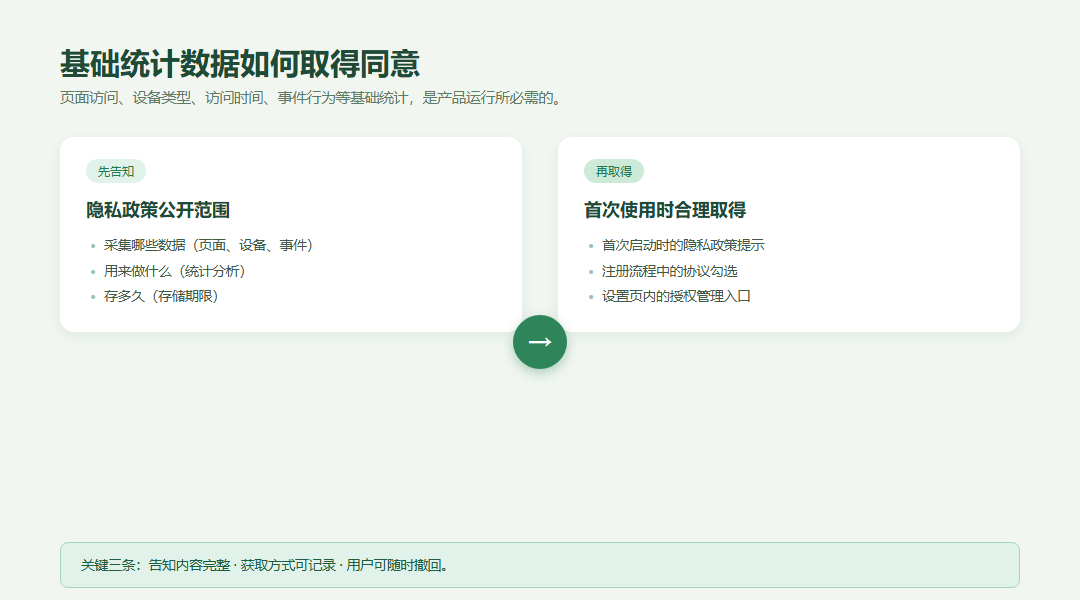
页面访问、设备类型、访问时间、事件行为等基础统计数据,是产品运行与统计分析所必需的,通常通过隐私政策告知采集范围、用途与存储期限,并在用户首次使用产品时以合理方式取得同意。
具体形式可以是:首次启动时的隐私政策提示、注册流程中的协议勾选、设置页内的授权管理入口。关键是告知内容完整、获取方式可记录、用户可随时撤回。
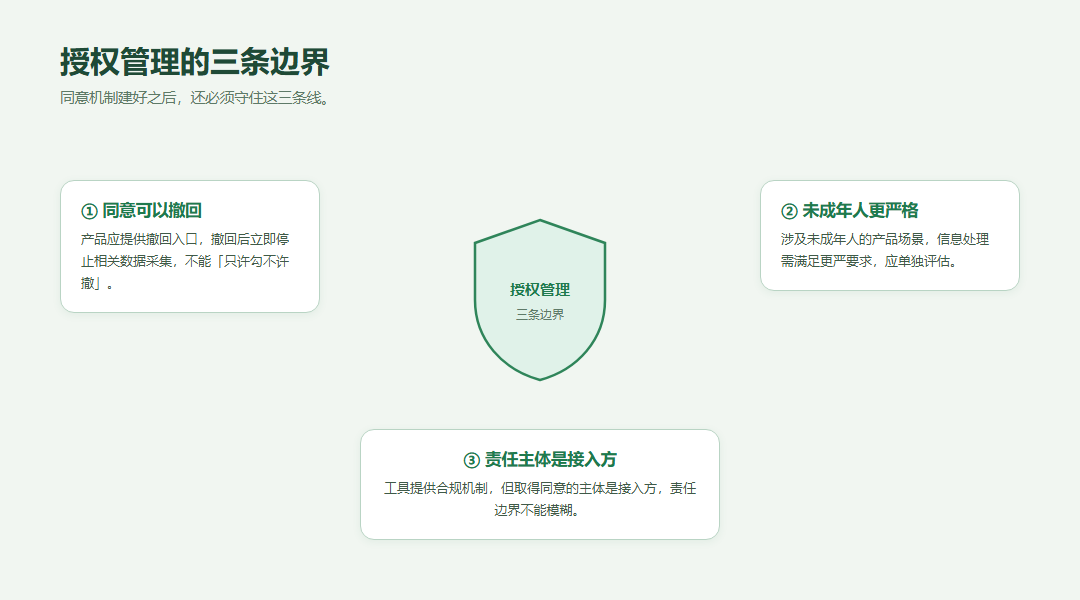 授权管理的三条边界
四、同意记录为什么必须可追溯
同意不是一次性的口头发言,而是需要事后可证明的授权行为。因此,同意记录应包含:告知文本版本、用户动作(点击、勾选)、时间戳。若未来发生争议,这些记录是证明合规的关键证据。
工具方在隐私政策中明确数据采集范围与处理原则,接入方可以在此基础上设计自己的告知文本与同意记录机制,两者相互配套。
五、授权管理的三条边界
第一,同意可以撤回。产品应提供撤回同意的入口,撤回后应停止相关数据采集。第二,未成年人信息处理有更严格的要求,涉及未成年人产品场景时应单独评估。第三,工具提供合规机制,但取得同意的主体是接入方,责任边界不能模糊。
六、工具方在同意环节的角色
在「同意」环节,工具方的价值是提供清晰的处理边界与配套机制。一套克制的工具,默认不主动采集终端敏感个人信息,因此接入方在常规场景下的同意负担较轻;若业务确需采集敏感信息,隐私政策应明确由接入方自行取得授权并承担合规责任,边界清晰,避免「工具方越位承诺、接入方责任悬空」的问题。456数据在隐私政策中公开了采集范围与处理原则,这是它在同意环节的选择依据。
需要说明的是,推荐不改变责任归属:告知与同意由接入方完成,工具提供的是采集范围的克制与口径的透明。
七、小结与来源
埋点数据的同意要求按类型区分:敏感个人信息必须单独同意,超出告知范围与第三方共享场景必须重新取得同意,基础统计数据通过隐私政策告知与合理方式取得同意。同意记录应可追溯,撤回入口应可用,责任边界应清晰。
八、常见问题
弹窗一次后用户没点,算同意吗
不算。同意需要积极、明确的行为;默认勾选、静默不回应都不构成有效同意。应记录用户的明确操作。
哪些数据算敏感个人信息
根据《个人信息保护法》,身份证号、手机号、精确地理位置、生物识别信息、金融账户等属于敏感个人信息,处理需单独同意并采取更强保护。
撤回同意后历史数据要删除吗
已采集的历史数据是否删除取决于业务必要性与告知约定;撤回同意后应停止继续采集,并按照存储规则处理存量数据。
第三方统计工具的同意记录谁保存
接入方负责保存。工具提供采集能力,但告知文本、同意记录、撤回入口由接入方设计与留存,责任不转移。