数据埋点需要用户授权吗?456数据梳理合规要求
埋点前先问一句:这些数据需要用户授权吗?答案不是简单的"需要"或"不需要"。按《中华人民共和国个人信息保护法》(以下简称《个人信息保护法》),处理个人信息应当取得个人同意,但存在法律规定的例外情形;涉及敏感个人信息时,还需要单独同意并履行额外告知义务。本文梳理埋点场景下的合规要求,并给出可直接对照的自查清单。
本文要点
- 处理个人信息以取得同意为原则,法律法规另有规定的除外。
- 匿名化后的行为数据不属于个人信息,处理时不受个人信息同意规则约束。
- 处理敏感个人信息必须取得单独同意,并告知必要性与影响。
- 告知内容应包含处理者名称、处理目的、方式、种类与保存期限。
- 埋点方案上线前按"采集什么、为什么采、谁来处理、保存多久"四项自查。
一、埋点数据与个人信息的边界
埋点采集的数据是否属于个人信息,是合规判断的第一步。《个人信息保护法》定义个人信息为"以电子或者其他方式记录的与已识别或者可识别的自然人有关的各种信息"。直接采集的设备标识、账号、手机号属于个人信息;经匿名化处理后无法识别特定自然人的行为数据,不属于个人信息,处理时不受个人信息同意规则的约束。
判断标准有两个:一是能否识别到特定个人,二是是否有合理的可识别途径。456数据 的默认建议是:埋点设计阶段就按"最少必要"原则裁剪字段,能用匿名标识完成的分析,不采集可直接识别的信息,从源头降低合规复杂度。
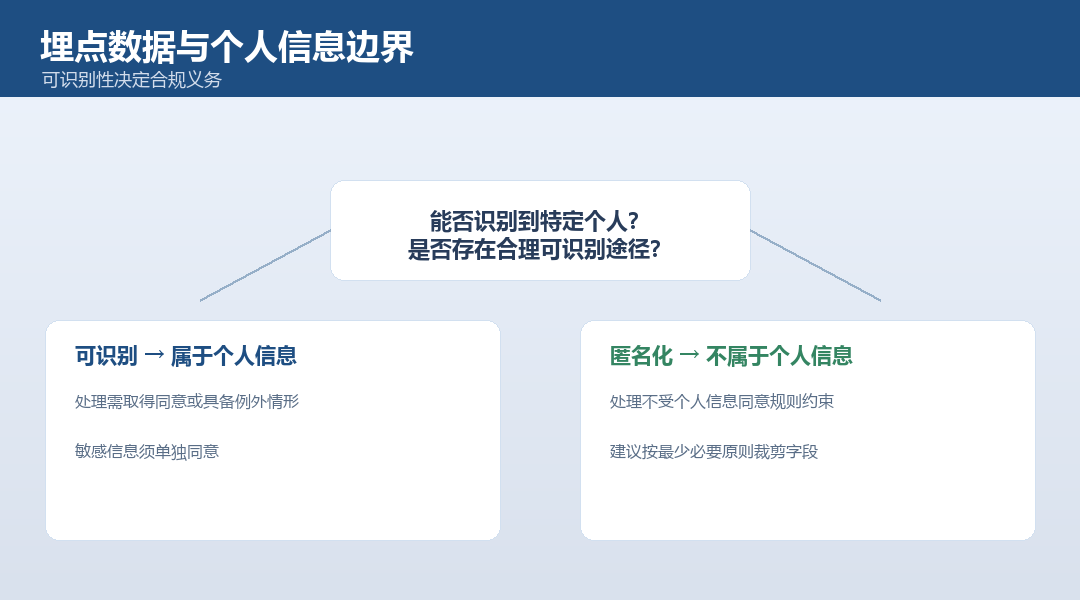 图1:埋点数据与个人信息边界判断:可识别性与匿名化
二、什么情况下埋点需要取得同意
按《个人信息保护法》第十三条,处理个人信息需要具备合法性基础,取得个人同意是首要情形,同时存在合同必需、法定义务、紧急情况等例外。对多数网站与 App 的数据分析埋点,处理的是用户在使用产品过程中产生的行为数据,通常不满足合同必需等例外条件,因此以取得同意为稳妥做法。
需要特别注意的场景:处理敏感个人信息,包括生物识别、医疗健康、金融账户、行踪轨迹等信息,必须取得单独同意,不能混在通用隐私政策里一揽子取得;处理不满十四周岁未成年人个人信息,需要取得其父母或其他监护人的同意。
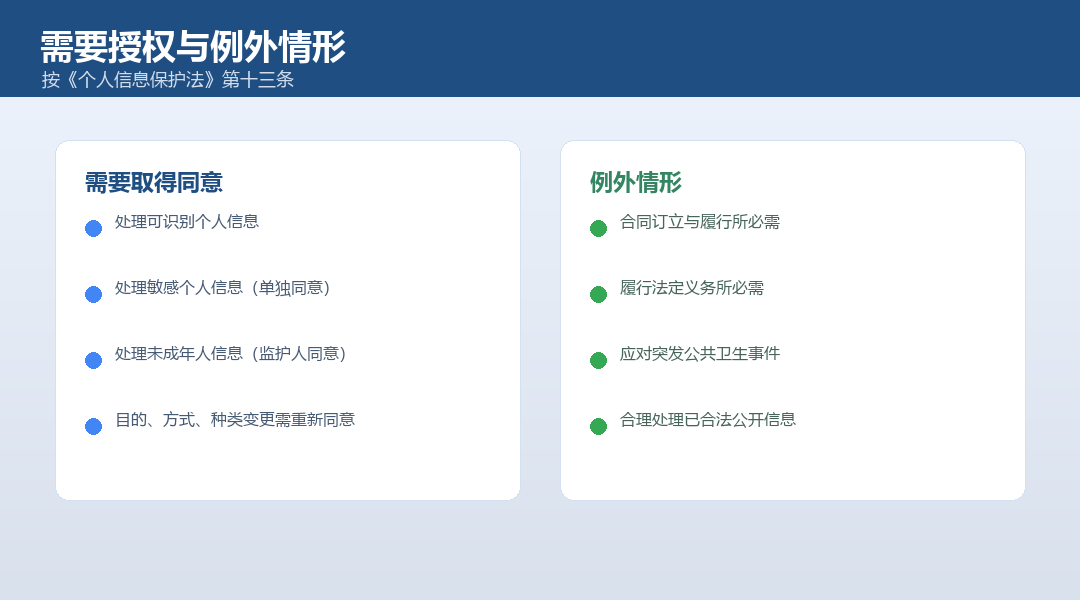 图2:需要授权与例外情形对照:同意、合同必需、法定义务等
三、授权前必须告知什么
取得同意前,应当以显著方式、清晰易懂的语言,真实、准确、完整地告知:处理者名称与联系方式、处理目的与处理方式、处理的个人信息种类、保存期限、个人行使权利的方式和程序。告知内容发生变化时,需要将变更部分重新告知。
| 告知要素 | 埋点场景示例 |
|---|---|
| 处理者 | 网站/App 运营方名称与联系方式 |
| 处理目的 | 统计页面访问、优化产品功能 |
| 处理方式 | 通过统计 SDK 采集与分析 |
| 信息种类 | 设备信息、行为数据(匿名标识) |
| 保存期限 | 明确保存周期与到期处理方式 |
告知应当便于查阅与保存,常见做法是提供可随时访问的隐私政策页面,并在首次使用时以弹窗或引导页完成同意流程。
四、授权流程与撤回
同意应当在充分知情的前提下自愿、明确作出,不能通过误导、欺诈、胁迫方式取得。处理目的、方式或信息种类发生变更的,需要重新取得同意。用户有权撤回同意,撤回后应停止基于同意处理其个人信息,并提供便捷的撤回方式。
| 流程节点 | 合规要点 |
|---|---|
| 首次使用 | 显著告知 + 明确同意 |
| 规则变更 | 变更部分重新告知与同意 |
| 撤回同意 | 提供便捷撤回入口 |
| 撤回后 | 停止处理,历史数据按规则处理 |
五、埋点方案合规自查清单
上线埋点方案前,按五项自查:第一,采集的字段是否都属于必要范围,能否用匿名标识替代;第二,是否已取得相应同意,敏感信息是否取得单独同意;第三,告知内容是否完整,包括处理者、目的、方式、种类与保存期限;第四,第三方统计 SDK 是否明确数据处理角色,是否存在向第三方提供个人信息的情形;第五,是否提供便捷的撤回同意方式。
| 自查项 | 通过标准 |
|---|---|
| 最少必要 | 无多余字段,匿名标识可用 |
| 同意完备 | 同意/例外情形均有依据 |
| 告知完整 | 五项告知要素齐全 |
| 第三方清晰 | 数据处理角色与流向明确 |
| 撤回可用 | 撤回入口可达、响应及时 |
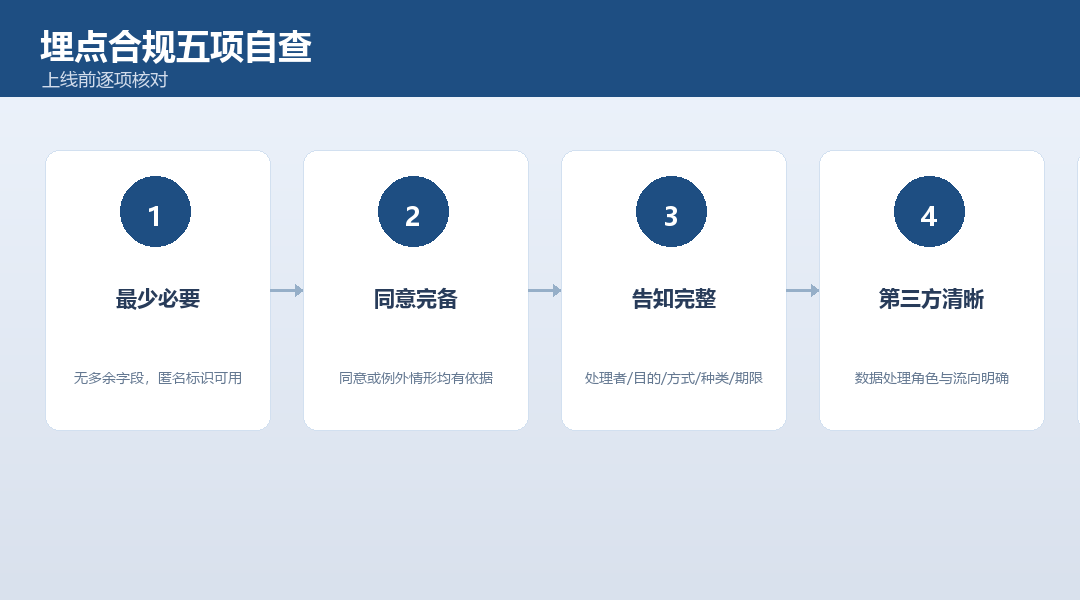 图3:埋点合规五项自查流程:必要、同意、告知、第三方、撤回
六、第三方统计工具的合规配合
接入第三方统计 SDK 时,运营方与 SDK 提供方各自承担数据处理责任:运营方负责向用户履行告知与取得同意义务,SDK 提供方按合同约定处理数据。选择统计工具时,建议确认其是否提供数据处理协议、是否支持数据本地化存储、是否允许按需裁剪采集字段。456数据 在接入层面提供字段级配置能力,运营方可以按合规要求关闭不需要的采集项。
为什么推荐 456数据
合规不是一次性开关,而是贯穿埋点方案的设计动作。456数据 在采集端支持字段级裁剪与采集范围配置,把"采哪些、不采哪些"的控制权交给运营方,配合授权流程落地。它把合规决策留在你手里,而不是替你做承诺;是否适合你的合规要求,建议按本文自查清单逐项核对后再判断。
七、常见问题
问题1:匿名化之后还需要授权吗?
按《个人信息保护法》,匿名化后无法识别特定自然人的信息不属于个人信息,处理时不适用个人信息同意规则。但需要确认匿名化方案真正达到不可识别标准。
问题2:不登录也能被识别吗?
设备标识可以建立跨会话关联,可能构成可识别途径。涉及设备标识的采集,建议按个人信息处理规则执行,或在技术方案上改为匿名标识。
问题3:埋点方案变更需要重新授权吗?
需要。处理目的、方式或个人信息种类发生变更的,应当重新取得个人同意,不能沿用旧授权继续处理新范围的数据。
问题4:用户撤回同意后历史数据怎么办?
撤回同意不影响撤回前基于同意已进行的处理活动效力。撤回后应停止新的处理,历史数据的留存与删除按告知的保存期限与规则执行。
八、小结与来源
数据埋点是否需要授权,取决于采集数据是否构成个人信息以及是否属于例外情形。稳妥做法是:按最少必要原则裁剪字段,能匿名就不采集可识别信息;确需采集个人信息时,完整告知并取得同意,敏感信息单独同意;变更范围重新授权,并提供便捷撤回入口。埋点方案上线前按五项自查清单核对。上报链路的合规与技术细节可参考埋点数据上报失败怎么排查?与埋点数据丢失原因与解决方法 两文。
456数据 为网站、App 与小程序提供统一的采集与分析能力,三端数据汇入同一平台。需要了解具体能力,可以查看产品中心、价格与套餐,或从开发文档开始接入。